数字货币钱包如何实现?私钥生成、交易签名、资产管理全讲透
数字货币钱包的底层逻辑其实不复杂——它不是装钱的"袋子",而是一套管理私钥、构造并签名交易的软件系统。我写过几年钱包模块,把核心链路拆开来讲。
钱包的起点是助记词与种子。用户拿到一组BIP39标准下生成的12或24个英文单词,通过PBKDF2派生出512位种子,再用BIP32的HMAC-SHA512逐层扩展出主私钥和各地址私钥。实际开发中数字货币钱包如何实现,我见过太多团队把助记词明文塞进数据库,这是最致命的隐患。硬件钱包和HD派生路径是工程上绕不开的环节。
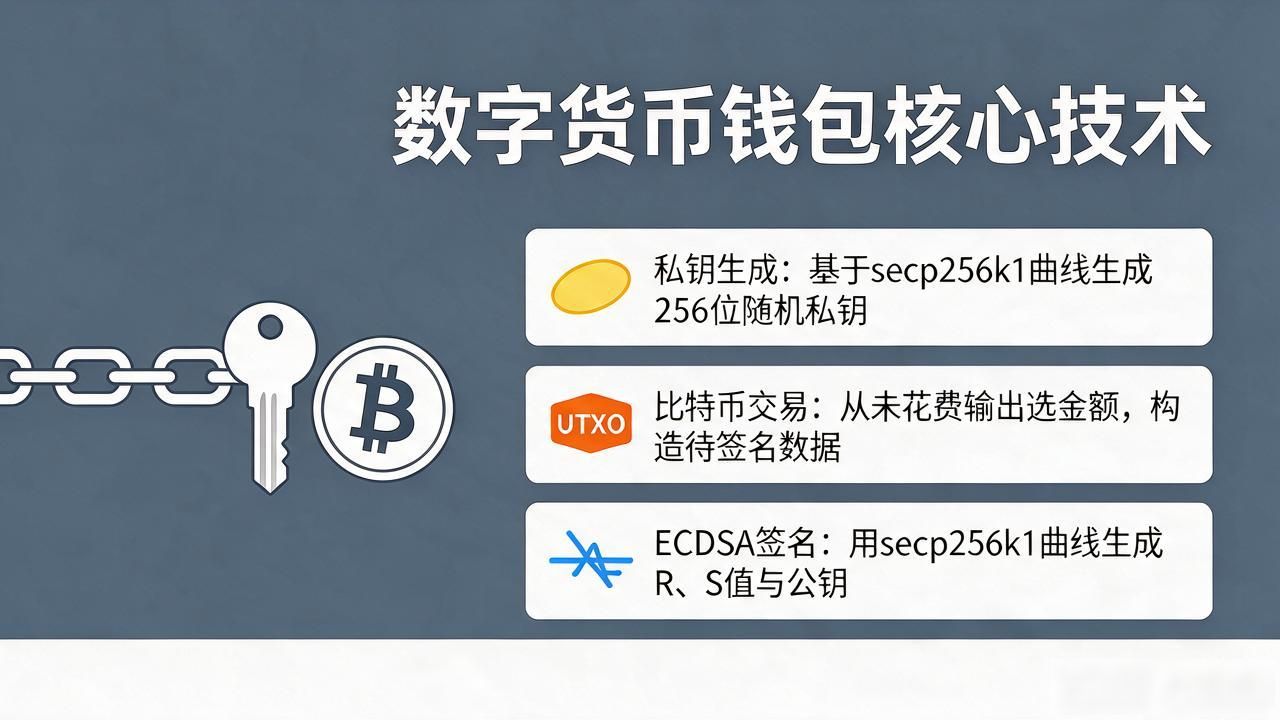
拿到私钥后,核心动作是构造并签名交易。比特币走UTXO模型:从未花费输出中选取足够金额,拼出待签名数据,用secp256k1曲线做ECDSA签名数字货币钱包如何实现?私钥生成、交易签名、资产管理全讲透,附上R、S值和公钥。以太坊则用RLP编码把nonce、gasPrice、to、value、data打包,经keccak256哈希后取前100位做签名。
签名完的交易还没上链,得交给节点网络广播。钱包自己跑全节点或调第三方RPC接口,把交易喂进mempool。节点校验签名、余额、手续费后打包进区块。比特币要等6个确认,以太坊看区块深度。同步延迟和区块重组是产品体验里最容易被忽视的坑。
安全层面,多签与时间锁是进阶方案。Gnosis Safe要求m个签名者中至少n个同意才能转账,配合时间锁让任何操作都有可撤回的冷却期。社交恢复机制用Shamir算法把私钥分片,任意k片可还原,让钱包从"单点故障"变成"可恢复系统"。
